Phishing'e karşı tutarlı kurumsal imza ile markanızı koruyun
Yazar: SignyFix Ekibi ·
Tutarlı bir kurumsal e-posta imzası, alıcıların sahte e-postaları ayırt etmesini kolaylaştırır. İmza standardizasyonunun phishing savunmasındaki rolünü anlatıyoruz.
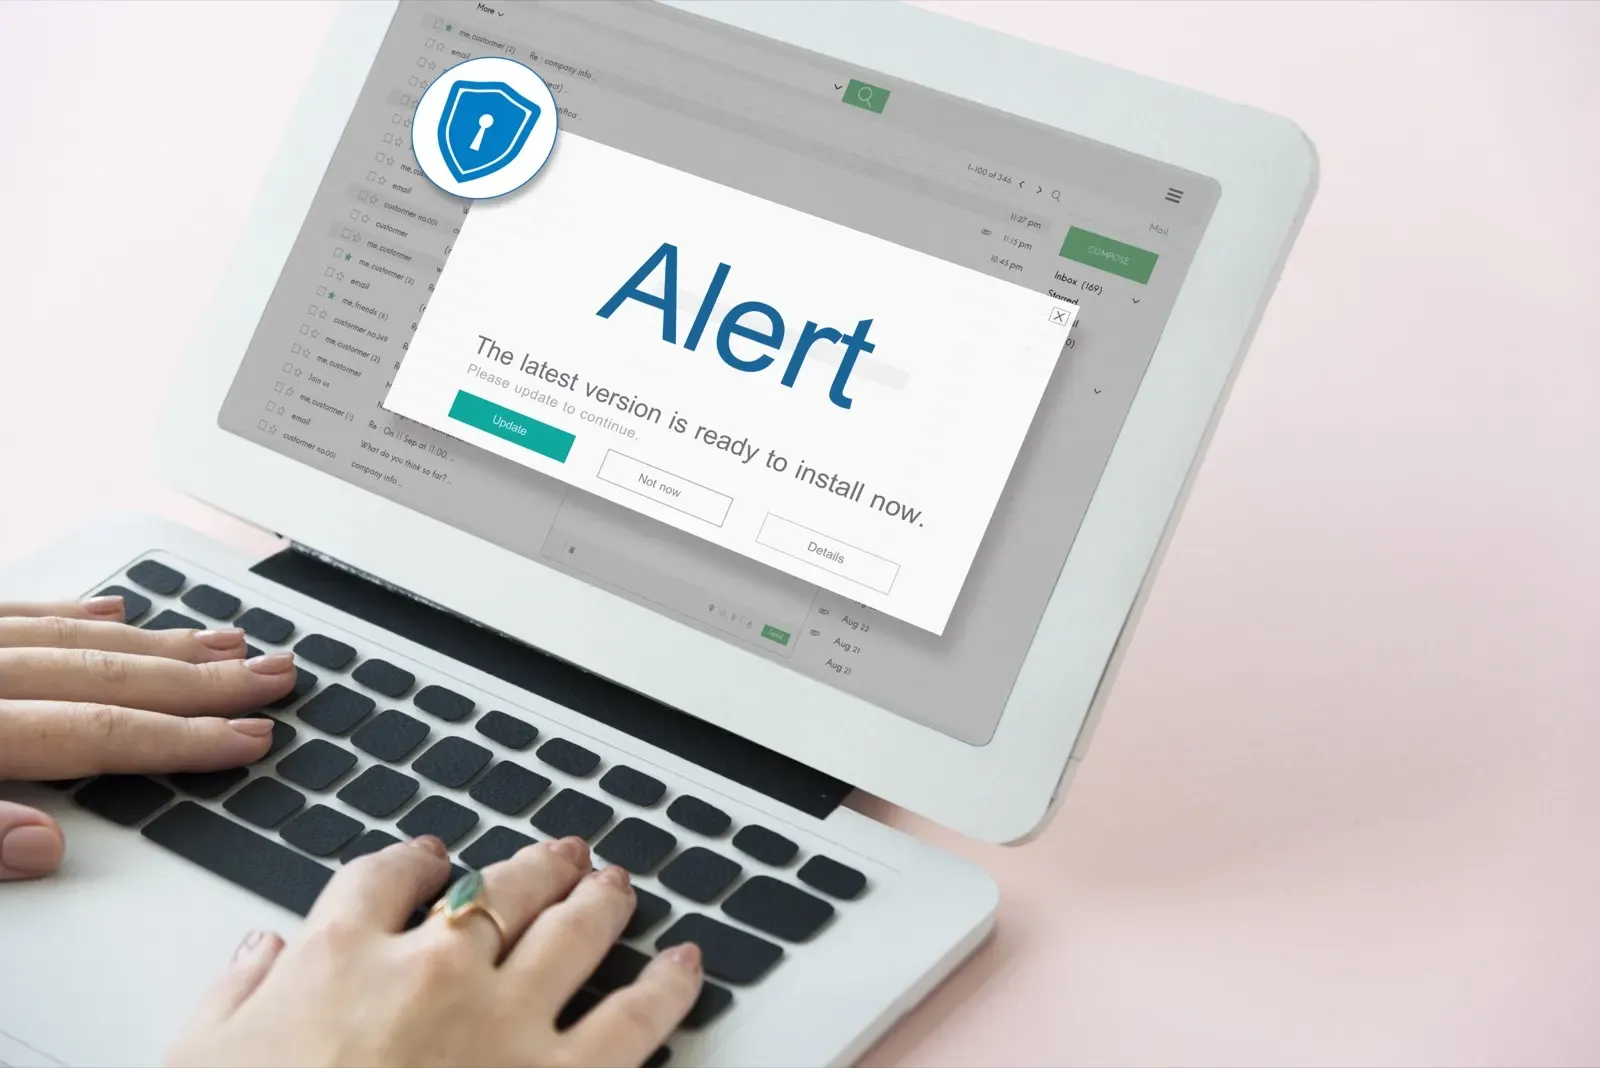
Phishing savunması genellikle teknik katmanlarla anılır: filtreler, kimlik doğrulama kayıtları, güvenlik ağ geçitleri. Oysa saldırıların hedefi çoğu zaman teknoloji değil insandır. Alıcının bir e-postanın sahte olduğunu fark etmesini sağlayan en güçlü araçlardan biri, şaşırtıcı biçimde sıradan görünür: kuruluş genelinde tutarlı bir e-posta imzası.
Phishing neden imzaları da taklit eder?
Oltalama e-postalarının amacı güven uyandırmaktır. Saldırganlar bu yüzden yalnızca gönderen adını değil; logoyu, kurumsal renkleri ve imza bloğunu da kopyalamaya çalışır. Hedef, alıcının 'bu e-posta şirketten gelmiş' hissine kapılmasıdır.
Ancak taklit hiçbir zaman kusursuz olmaz. Yanlış logo sürümü, eski bir unvan, eksik yasal metin veya farklı bir düzen — bunların her biri yakalanabilir bir tutarsızlıktır. Sorun şu ki, şirketin kendi imzaları zaten kişiden kişiye değişiyorsa alıcının karşılaştırabileceği bir standart yoktur ve bu tutarsızlıklar görünmez hale gelir.
Tutarlılık neden bir güvenlik kontrolüdür?
Her çalışanın e-postası aynı imza düzeniyle çıktığında, kuruluşun tamamı için tek bir görsel kimlik referansı oluşur. Alıcılar — müşteriler, tedarikçiler, iş ortakları — bu kalıbı zamanla öğrenir. Kalıba uymayan bir e-posta geldiğinde fark edilme olasılığı artar.
Bu yaklaşım güvenlik literatüründeki basit bir ilkeye dayanır: anormallik tespiti, ancak bilinen bir normal varsa çalışır. İmza standardizasyonu, e-posta iletişiminizin 'normalini' tanımlar ve sapmaları görünür kılar.
İmza standardı tek başına yeterli mi?
Hayır — imza tutarlılığı, katmanlı savunmanın insan tarafını güçlendiren bir halkadır; teknik katmanların yerini almaz. Sağlıklı bir kurumsal savunma şu katmanları birlikte içerir:
- SPF, DKIM ve DMARC ile alan adı taklidinin teknik düzeyde engellenmesi.
- Çok faktörlü kimlik doğrulama (MFA) ile hesap ele geçirmenin zorlaştırılması.
- Düzenli farkındalık eğitimi ve şüpheli e-posta bildirme kültürü.
- Ödeme ve hassas talepler için e-posta dışı ikinci kanaldan doğrulama prosedürü.
- Kuruluş genelinde standart, merkezi yönetilen e-posta imzası.
Merkezi imza yönetimi nasıl fark yaratır?
İmza tutarlılığını çalışanların inisiyatifine bırakmak işe yaramaz; herkes imzasını kendisi düzenlediğinde standart günler içinde erir. Sunucu-taraflı, merkezi dağıtım ise imzayı e-posta gönderilirken otomatik ekler: çalışan hangi cihazı, hangi istemciyi kullanırsa kullansın sonuç aynıdır.
Merkezi yönetimin güvenlik açısından bir yan faydası daha vardır: imza içeriği tek yerden denetlenir. Yanlış telefon numarası, süresi geçmiş kampanya bağlantısı veya güncel olmayan yasal metin gibi hatalar tek güncellemeyle tüm kuruluşta düzeltilir.
Alıcılarınızı eğitmenin en sessiz yolu
Müşterilerinize 'sahte e-postalara dikkat edin' demek soyut kalır; onlara her gün aynı biçimde gelen gerçek e-postalar göstermek ise somut bir eğitimdir. Tutarlı imza, dış dünyaya sürekli yayın yapan bir güven sinyalidir: bu şirketin e-postaları böyle görünür.
Bu sinyali güçlendirmek için imzada değişmez çekirdek bilgileri sabitleyin: logo, tam ad, unvan, doğrulanabilir telefon ve resmi web adresi. Kampanya alanları değişebilir; kimlik alanları değişmemelidir.
Sonuç
Phishing'e karşı en dayanıklı kuruluşlar, teknik kontrolleri insan katmanındaki alışkanlıklarla birleştirenlerdir. Tutarlı kurumsal imza bu iki katmanı bağlar: markanızın taklit edilmesini zorlaştırır, taklidin fark edilmesini kolaylaştırır.
SignyFix, imzaları Microsoft 365 üzerinde sunucu-taraflı ve merkezi dağıtarak bu standardı istisnasız uygular — böylece 'her zamanki gibi görünmeyen' e-postalar gerçekten dikkat çeker.
Sık sorulan sorular
E-posta imzası phishing'i nasıl önler?
İmza tek başına phishing'i engellemez; ancak kuruluş genelinde standart bir imza, alıcılarda güçlü bir görsel referans oluşturur. Her meşru e-posta aynı düzen, logo ve bilgi setiyle geldiğinde, bu kalıba uymayan sahte bir e-posta alıcının dikkatini çeker. Tutarlılık, insan katmanındaki savunmayı güçlendiren bir sinyaldir.
Taklit edilen bir kurumsal e-postayı nasıl anlarım?
Gönderen alan adını harf harf kontrol edin; görüntülenen isim değil gerçek adres önemlidir. İmzadaki logo, unvan ve iletişim bilgilerinin şirketin standart biçimiyle eşleşip eşleşmediğine bakın. Aciliyet baskısı, alışılmadık ödeme talebi veya farklı bir yanıt adresi görüyorsanız e-postayı ayrı bir kanaldan (telefon gibi) doğrulayın.
Teknik önlemler varken imza tutarlılığı neden önemli?
SPF, DKIM ve DMARC alan adı taklidini teknik düzeyde engeller; ancak benzer alan adları (typosquatting) veya ele geçirilmiş hesaplar bu kontrolleri geçebilir. Bu durumlarda son savunma hattı alıcının şüphesidir. Standart imza, 'bu e-posta her zamanki gibi görünmüyor' içgüdüsünü besleyen somut bir karşılaştırma noktası sağlar.